一、引言
計算機網絡工程是一門綜合性強、應用面廣的工程技術學科,主要研究網絡系統的規劃、設計、實施、運維與優化。隨著信息化社會的快速發展,計算機網絡已成為支撐政府、企業、教育、醫療等各行業運行的基礎設施。網絡工程技術的水平直接影響到信息傳輸的效率、網絡安全與業務連續性。因此,深入理解計算機網絡工程技術的核心內容,并探討其實踐應用,具有重要的現實意義。
二、計算機網絡工程的主要技術范疇
計算機網絡工程技術涵蓋多個層面,既包括底層通信技術,也涉及高層協議與應用集成。主要技術范疇包括:
- 網絡拓撲與結構設計:根據用戶需求與業務規模,選擇合適的星型、環型、總線型、樹型或網狀拓撲,并設計分層架構(核心層、匯聚層、接入層)。
- 網絡協議與體系結構:基于OSI七層模型或TCP/IP四層模型,實現物理層、數據鏈路層、網絡層、傳輸層和應用層的協議配置與協同。
- IP地址規劃與路由技術:包括子網劃分、CIDR、VLSM、靜態路由與動態路由(RIP、OSPF、BGP等),以及NAT、DHCP等地址管理技術。
- 交換與局域網技術:VLAN劃分、STP/RSTP、鏈路聚合、無線局域網(WLAN)等。
- 網絡安全技術:防火墻、入侵檢測/防御系統(IDS/IPS)、VPN、訪問控制列表(ACL)、加密與認證技術。
- 網絡管理與運維:SNMP、NetFlow、網絡監控、故障排查、性能優化與自動化運維工具。
- 新興網絡技術:軟件定義網絡(SDN)、網絡功能虛擬化(NFV)、物聯網(IoT)組網、5G/6G承載網、云計算數據中心網絡等。
三、計算機網絡工程的實踐流程
網絡工程實踐通常遵循系統化的生命周期,包括以下階段:
- 需求分析:調研用戶業務類型、用戶數量、帶寬需求、安全等級、擴展預期等,形成需求規格說明書。
- 邏輯設計與規劃:確定網絡拓撲、IP地址方案、路由協議、VLAN劃分、安全策略等,輸出邏輯網絡圖。
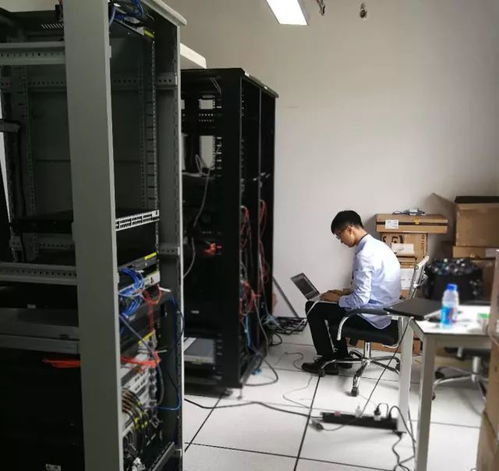
- 物理設計與選型:選擇交換機、路由器、防火墻、服務器、布線系統等設備,設計物理布線方案與機房布局。
- 工程實施與配置:按照設計方案進行設備安裝、線纜敷設、協議配置、安全策略部署,并進行階段性測試。
- 測試與驗收:進行連通性測試、性能測試、安全測試和高可用性測試,確保網絡滿足設計要求。
- 運維與優化:日常監控、故障處理、日志審計、版本升級、擴容優化,保障網絡穩定運行。
四、典型實踐應用場景
1. 企業園區網絡
企業園區網絡通常采用三層架構:核心層負責高速轉發,匯聚層負責策略控制,接入層負責終端接入。通過VLAN隔離不同部門,利用OSPF實現路由冗余,部署防火墻與ACL保障安全,并采用雙機熱備與鏈路聚合提升可靠性。
2. 數據中心網絡
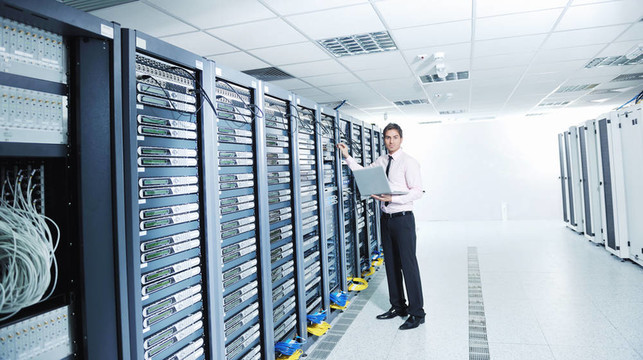
數據中心網絡要求高帶寬、低延遲和高可用性。常見技術包括Spine-Leaf架構、VXLAN、SDN控制器、負載均衡和分布式存儲網絡。通過網絡虛擬化與自動化編排,滿足云計算與大數據業務的動態需求。
3. 無線校園網/辦公網
無線網絡工程需要考慮AP點位規劃、信道規劃、漫游切換、用戶認證(如802.1X、Portal)和無線安全(WPA3)。通過AC+AP架構實現集中管理,并與有線網絡統一運維。
4. 工業物聯網與邊緣網絡
在工業場景中,網絡工程需支持實時通信、確定性傳輸和惡劣環境適應性。常用技術包括TSN、工業以太網、Modbus/TCP、MQTT等。邊緣計算網關將數據在本地處理后再上傳云端,降低延遲與帶寬壓力。
5. 網絡安全體系實踐
網絡工程中的安全實踐包括邊界防護、內網分段、零信任架構、終端準入、數據加密與安全審計。通過防火墻、IPS、VPN、堡壘機等設備構建縱深防御體系。
五、網絡工程實踐中的挑戰與對策
當前網絡工程面臨的主要挑戰包括:
- 業務需求多樣化:不同應用對帶寬、時延、安全的要求差異大。對策是采用模塊化設計與QoS策略。
- 網絡安全威脅升級:攻擊手段不斷演變。對策是持續更新安全策略,引入AI驅動的威脅檢測。
- 網絡規模擴大與復雜度提升:手工配置易出錯。對策是引入自動化運維與SDN/NFV技術。其逐步實現網絡可編程化。
- 新技術融合:云網融合、算力網絡、6G等新概念不斷涌現。對策是保持技術敏感性,分階段引入并驗證。
六、
計算機網絡工程技術是構建信息化社會的重要基石。它不僅要求工程師掌握協議、設備與架構知識,還需要具備系統規劃、工程實施與運維優化的綜合能力。隨著SDN、NFV、云計算、物聯網和人工智能技術的深入應用,網絡工程正朝著智能化、自動化和服務化的方向發展。網絡工程技術人員應持續學習新知識,注重實踐與創新,為各行業數字化轉型提供堅實可靠的網絡支撐。